Interfejs zarządzania kluczami dostępu
Interfejs do zarządzania kluczami do dostępu do interfejsu WebService przez ogólne API programistyczne. Dokumentacja do interfejsu API dostępna jest w sekcji dokumentacji programistycznej. W tym miejscu zarządzamy kluczami API i je generujemy.
Wywołanie akcji przedstawia listę dostępnych kluczy API, informacje o części wartości kluczowych (klucz, UUID) oraz daty aktywności, generacji i ważności danego klucza.
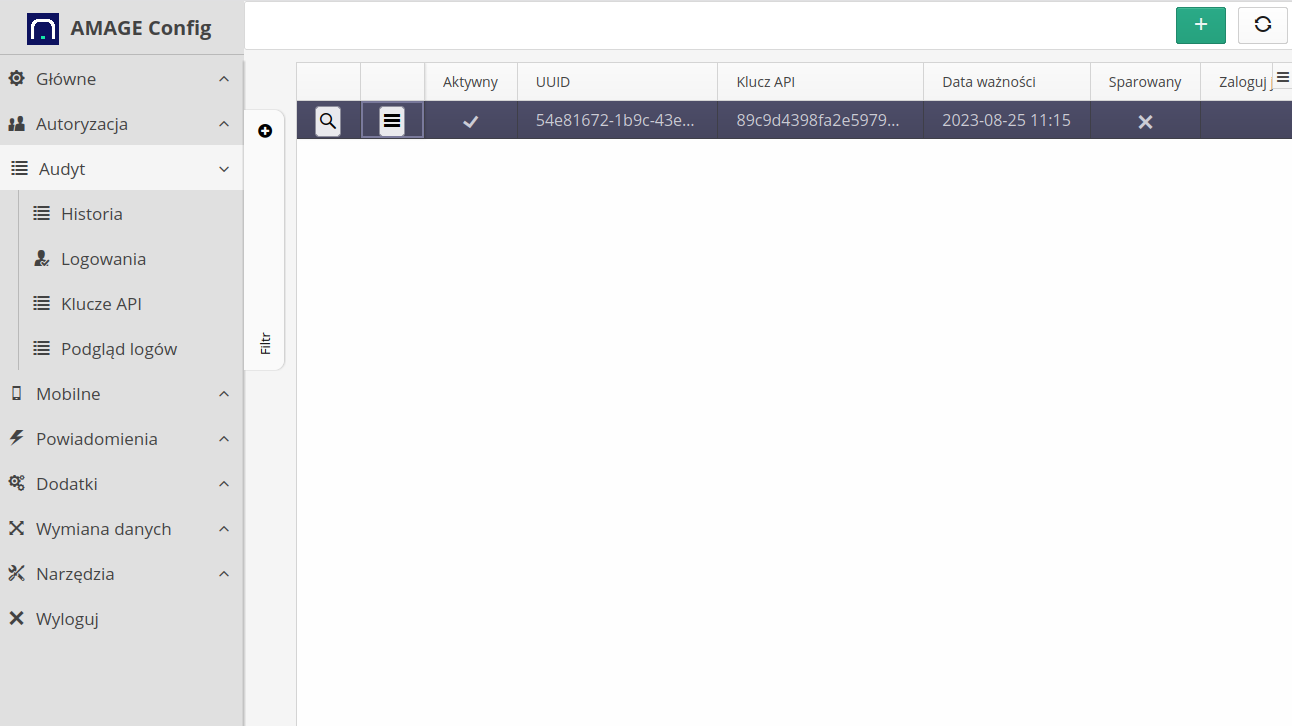
| Klucz jest aktywny jeśli data ważności przekracza aktualną datę systemową. Dodatkowo w przypadku urządzeń mobilnych należy zwrócić uwagę na flagę "sparowany", która jest wykorzystywana w niektórych aplikacjach w procedurze parowania tj. po sparowaniu klucza nie ma możliwości ponownej aktywacji tego klucza na innym urządzeniu |
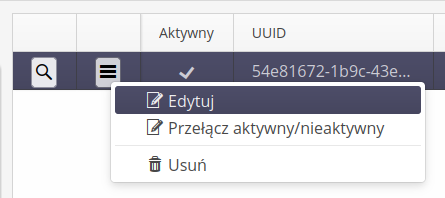
Dla każdego klucza API dostępne są akcje kontekstowe, które pozwalają na wykonanie edycji, usunięcia oraz szybkiej aktywacji/deaktywacji klucza.
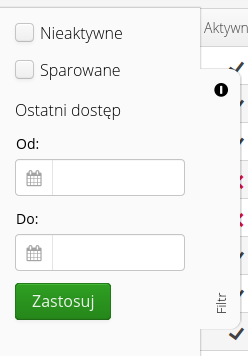
W liście dostępne są mechanizmy filtrowania, które pozwolą na wyświetlenie aktywnych lub nieaktywnych kluczy API
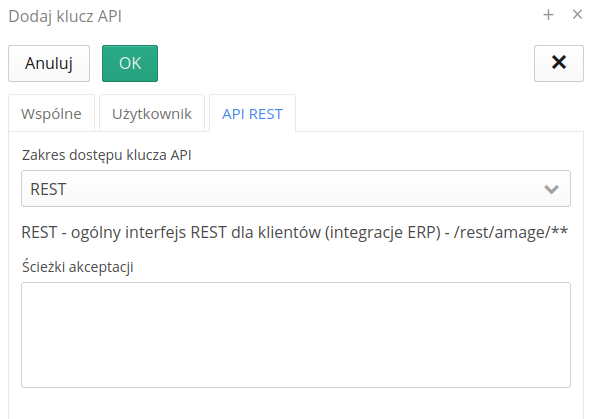
Zakresy dostępu i ścieżki akceptacji
Każdy klucz API może mieć zdefiniowane zakresy (funkcje) dostępu ograniczające, do których interfejsów REST dany klucz może uzyskać dostęp. Dostępne zakresy obejmują:
-
Publiczne REST - interfejsy REST udostępniane do integracji z zewnętrznymi systemami (na przykład systemy ERP)
-
Mobile - interfejsy synchronizacji danych dla urządzeń mobilnych pracujących offline
-
Embedded - interfejsy dla komponentów wbudowanych
-
AI - interfejsy MCP i informacje dla modeli LLM
Oprócz zakresów można dla klucza zdefiniować listę ścieżek akceptacji (wzorców ścieżek REST). Jeśli dla klucza zdefiniowano ścieżki akceptacji, system podczas autoryzacji sprawdza, czy ścieżka zapytania mieści się w jednym z tych wzorców. Pozwala to na tworzenie kluczy o minimalnym zbiorze uprawnień - na przykład klucza tylko do synchronizacji danych mobilnych lub klucza tylko do wybranych interfejsów integracji.
| Klucze API utworzone przed rozszerzeniem o zakresy dostępu zachowują pełną kompatybilność wsteczną - są oznaczone jako klucze starszej generacji i ich zakresy nie mogą być już modyfikowane. W celu ograniczenia dostępu należy utworzyć nowy klucz z zdefiniowanymi zakresami i ścieżkami oraz zastąpić nim klucz starszej generacji. |
Dodanie nowego klucza
Klucz można dodać poprzez interfejs Web. Aby to wykonać, należy wybrać akcję przycisku (+). Wywołujemy w tym momencie okno dodawania nowego klucza.
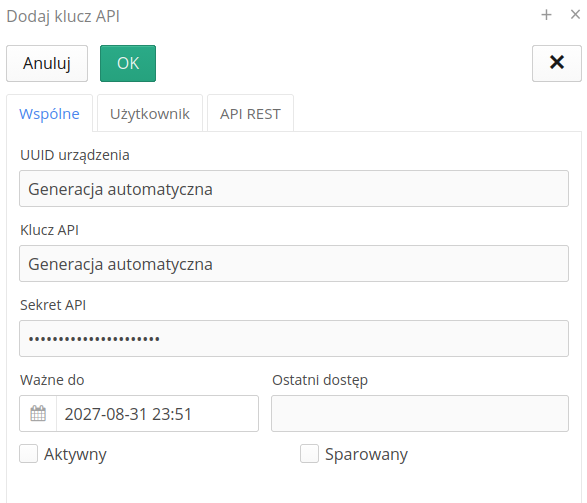
Dane typu UUID urządzenia, klucz API i jego sekret zostaną wygenerowane automatycznie przez system podczas zapisywania nowego klucza. Użytkownik ma możliwość wprowadzenia dat ważności oraz flag informujących o aktywności klucza i jego sparowaniu.
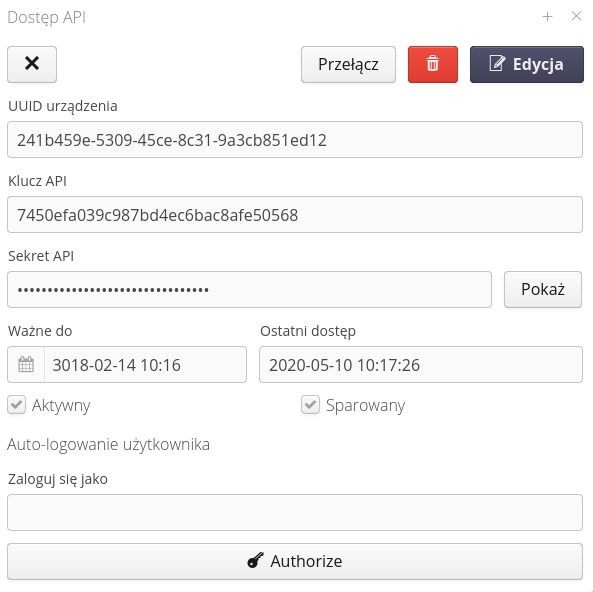
W przypadku edycji istniejącego klucza, po jego wybraniu na głównej liście wyświetla się okno z informacjami dotyczącymi klucza. Sekret API wyświetla się po wybraniu przycisku 'Pokaż'. Dodatkowo poprzez akcję Przełącz mamy możliwość zmiany daty ważności klucza co oznacza zmianę jego aktywności.
| Dokumentacja użycia klucza API oraz generacji podpisów do poszczególnych zapytań WebService zdefiniowana jest w dokumentacji programistycznej przekazywanej w momencie rozpoczęcia prac integracyjnych/wdrożeń systemu. |
Auto-logowanie użytkownika
System umożliwia automatyczne zalogowane wybranego użytkownika na określonej przeglądarce. Pozwala to na udostępnienie części interfejsu systemu bez konieczności logowania np. w salach konferencyjnych, wizualizacjach, panelach dyspozytorskich.
| Mechanizm bazuje na informacji zapisywanej w pamięci przeglądarki internetowej. Odpowiednio przygotowane dane obejmujące informacje o kluczu API i sekretach zapisywane są w ciasteczkach (cookies) przeglądarki. |
Aby umożliwić takie logowanie, należy w widoku definicji wybranego klucza API zdefiniować użytkownika, który zostanie automatycznie zalogowany jeśli przeglądarka będzie posiadała odpowiednie dane autoryzujące. Wybór użytkownika definuje się w widoku klucza API.
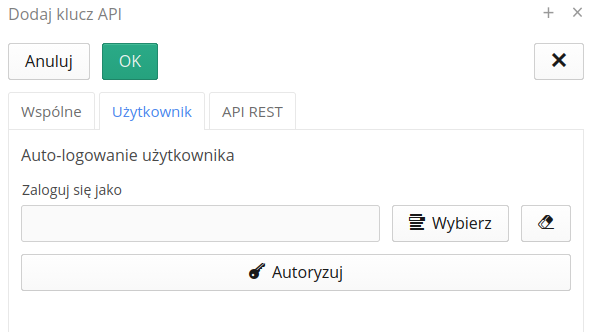
| Nie można dodać/wykorzystać do autoryzacji użytkownika, który posiada uprawnienia Super-Administratora ze względu na to, iż taki użytkownik posiada wszystkie możliwe uprawnienia i pomijany jest mechanizm profili dostępu dla takiego użytkownika. |
Po wybraniu i zapisaniu tych informacji można na przeglądarce, która będzie docelową przeglądarką internetową do automatycznego logowania, wybrać przycisk Authorize. System automatycznie przejdzie do widoku parowania klucza. Jeśli użytkownik posiada dostęp (jest zalogowany) to system ułatwia parowanie automatycznie przechodząc do okna parowania. Jeśli wykonujemy to ręcznie, to należy przejść do adresu (w kontekście aplikacji) config#!apiaccess-token-entry.
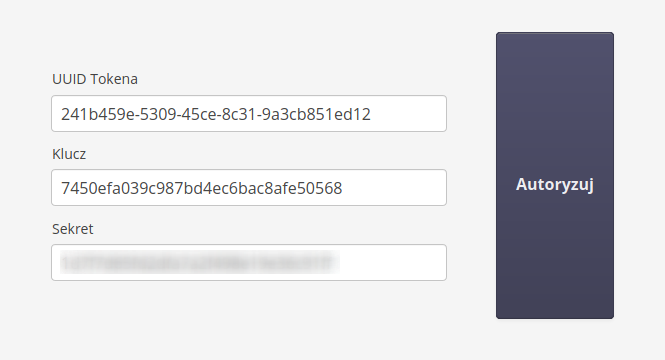
Okno pozwala na wprowadzenie danych identyfikacyjnych klucza API i ich zatwierdzenie. Po zatwierdzeniu danych zostaje zapisane odpowiednio spreparowane ciasteczko w pamięci przeglądarki i od tego momentu aplikacja będzie automatycznie logowała wybranego użytkownika